
מתקפות שכבה: איום אבטחת התשלומים הסמוי שקמעונאים לא יכולים להרשות לעצמם להתעלם ממנו
Executive Summary
מתקפות כיסוי מאפשרות לעבריינים לגנוב נתוני כרטיסים וקודי PIN באמצעות התקן מזויף על גבי מסוף תשלום שעדיין עובד כרגיל, כך שהם יכולים להישאר בלתי מורגשים. ההשלכות כוללות הפסדים כספיים, שיבושים בקופה, אובדן אמון הלקוחות וחשיפה לבעיות תאימות. קמעונאים יכולים להפחית את הסיכון באמצעות גישה רב-שכבתית: נהלי אבטחה פיזיים עקביים, חומרה עמידה בפני חבלה עם זיהוי כיסוי, ופיקוח מרכזי על מכשירים.
מסוף תשלום יכול לעבד כל עסקה בהצלחה ועדיין להיות פרוץ.
עבור קמעונאים, זה מה שהופך מתקפות כיסוי לקשות במיוחד לזיהוי. לקוחות משלימים את הרכישות שלהם, עסקאות מאושרות, ופעילות החנות נמשכת ללא הפרעה. עם זאת, התקן מזויף המחובר למסוף תשלום לגיטימי עלול לגנוב מידע רגיש של כרטיסים או קודי PIN מבלי שאיש יבחין בכך.
בניגוד למתקפות סייבר המכוונות לרשתות או לתוכנה, מתקפות כיסוי מנצלות את סביבת התשלום הפיזית. כתוצאה מכך, הגנה על שלמות מכשירי התשלום הופכת לחשובה יותר ויותר.
הנה מה שקמעונאים צריכים לדעת על מתקפות כיסוי, הסיכונים שהן יוצרות, וכיצד לבנות גישה פרואקטיבית יותר לאבטחת תשלומים.
מהן מתקפות כיסוי?
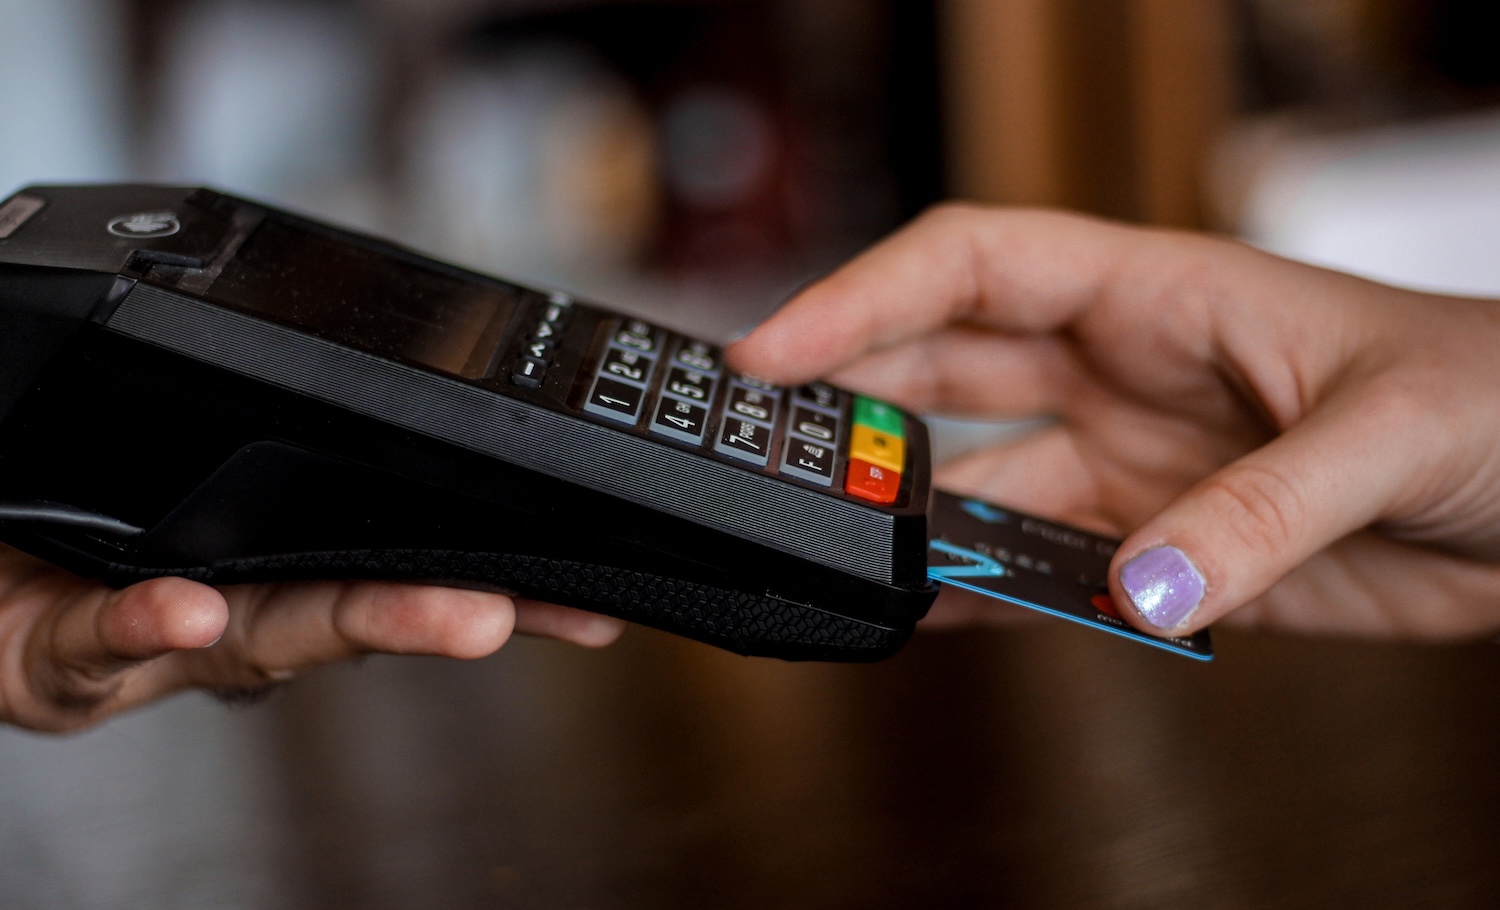
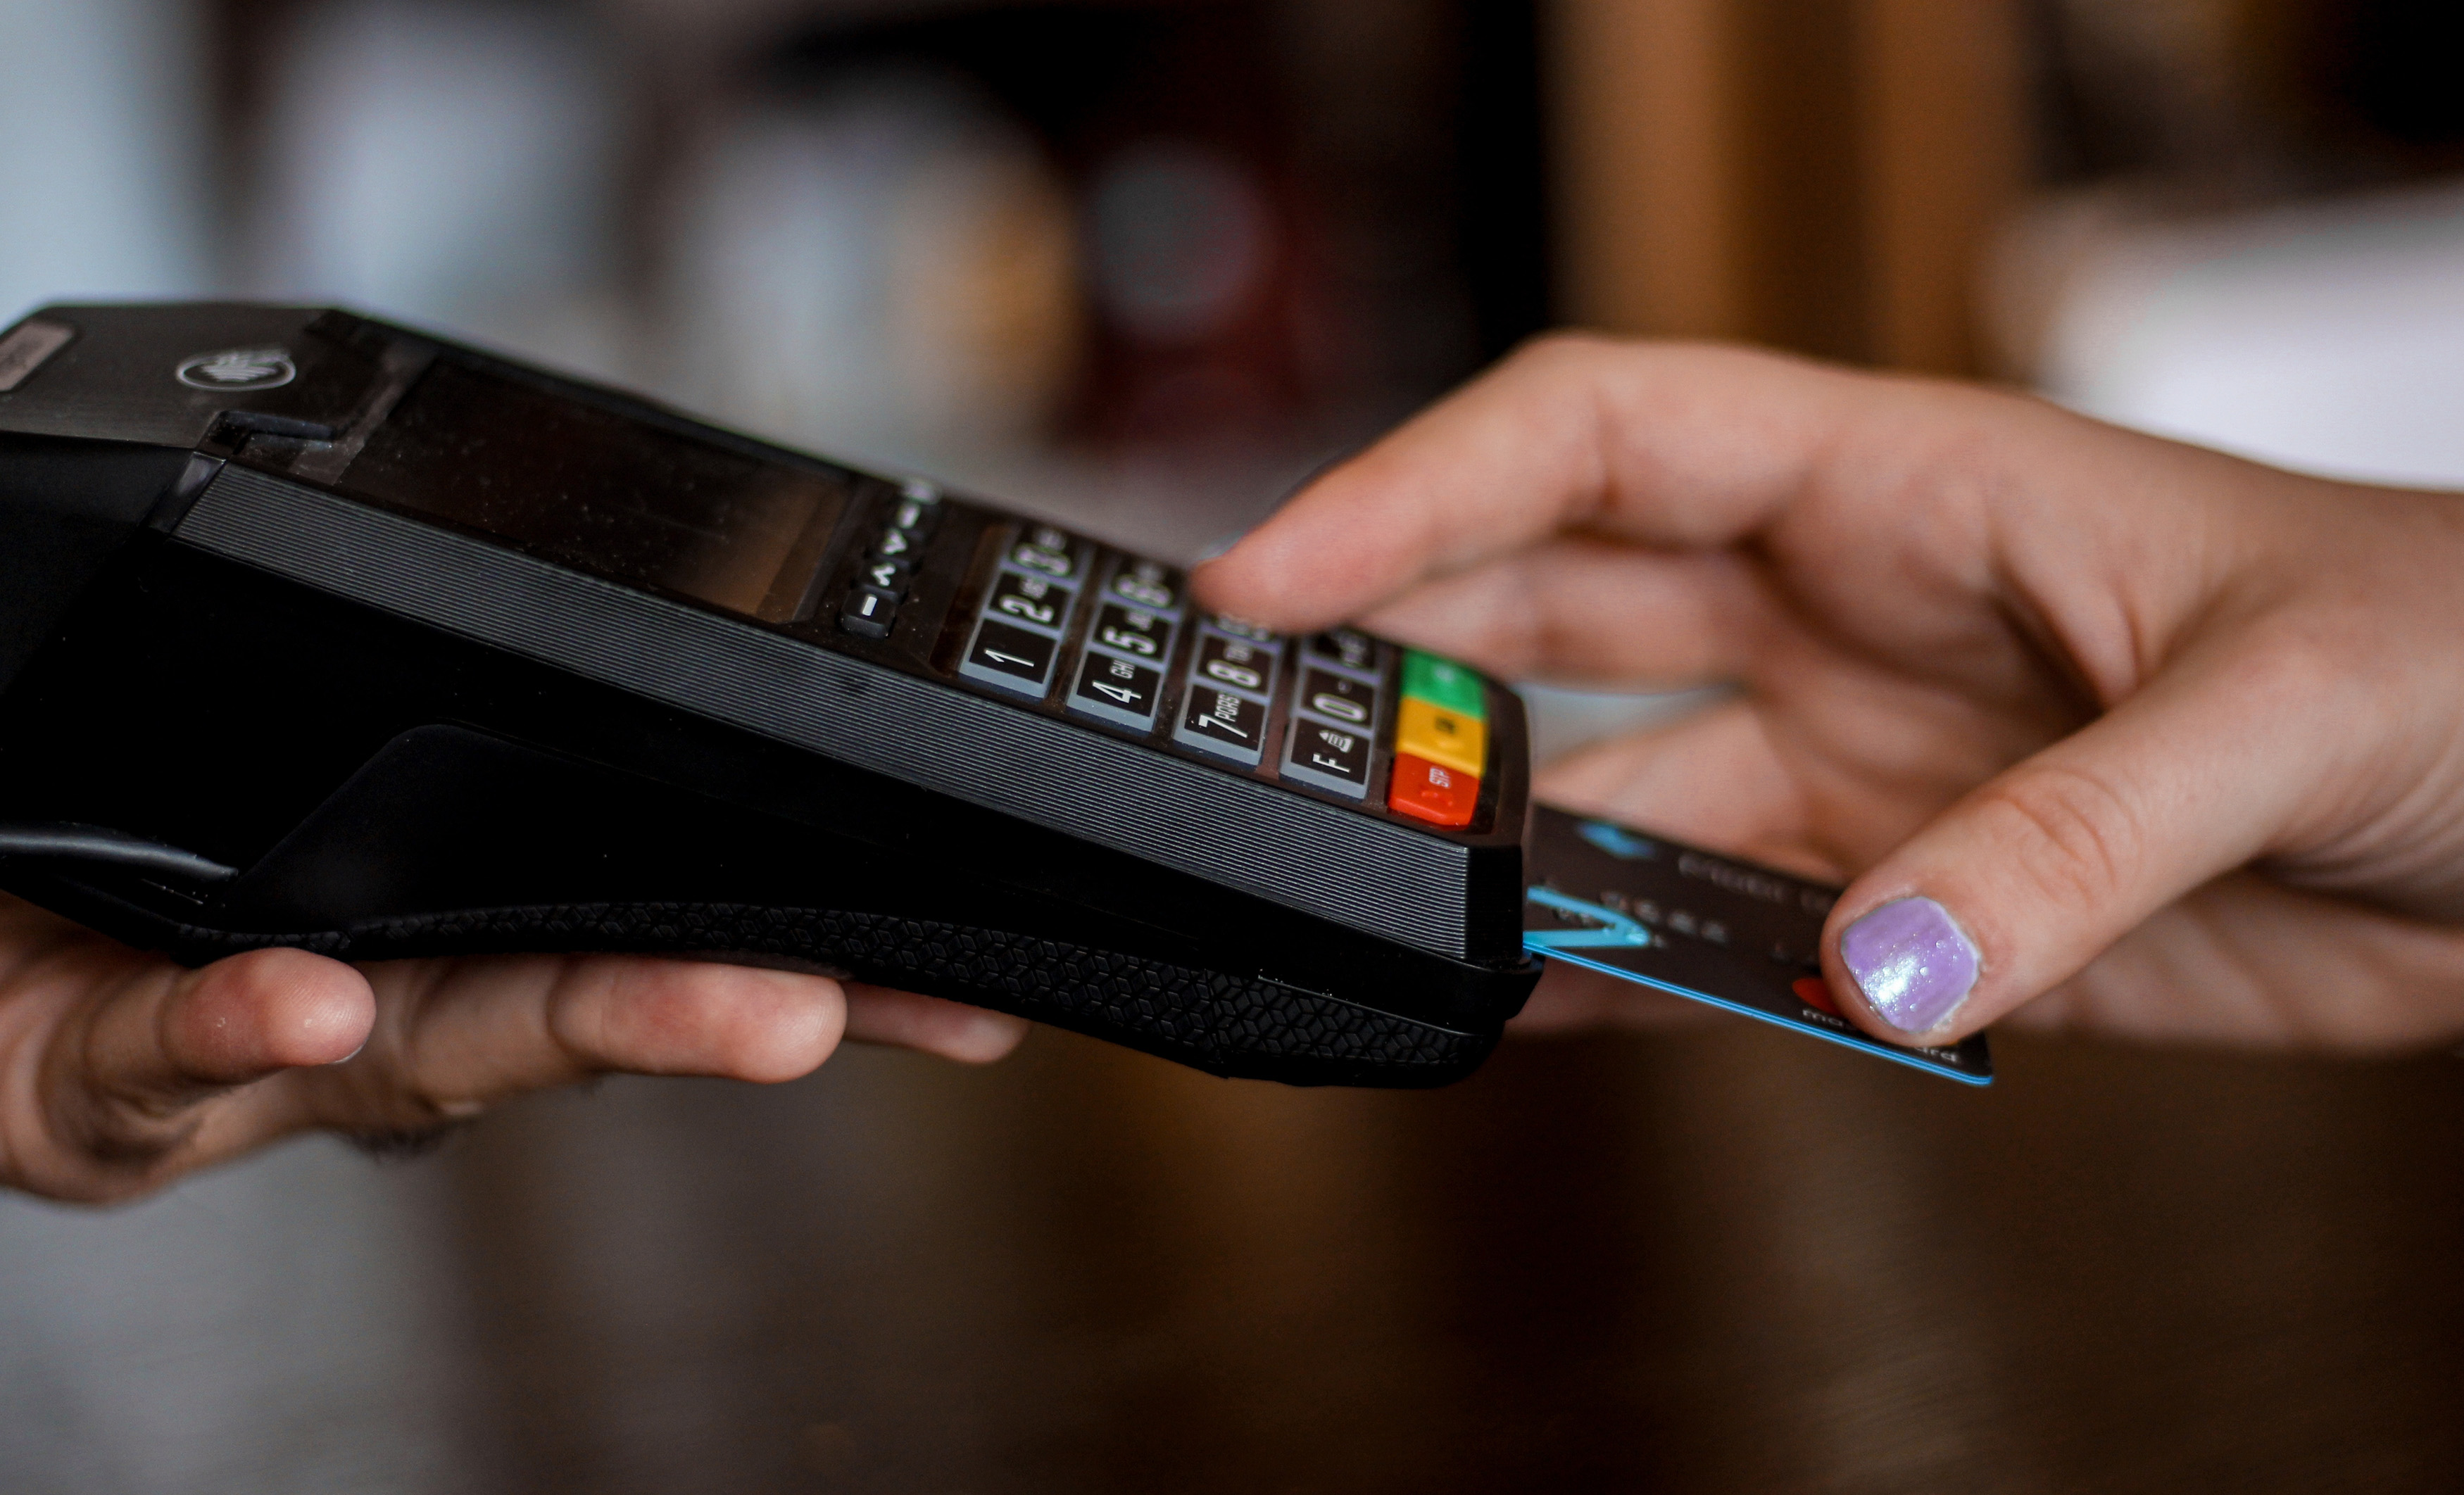
מתקפת כיסוי מתרחשת כאשר עבריין מציב רכיב מזויף על חלק ממסוף תשלום לגיטימי או על כולו, כדי לגנוב מידע תשלום רגיש.
מכשירים אלו מתוכננים להיטמע בסביבה. חלקם מותקנים ישירות על גבי לוח המקשים כדי להקליט הקשות, בעוד אחרים משלבים רכיבי קריאת כרטיסים שיכולים לגנוב נתונים מהפס המגנטי של הכרטיס. התקדמות בטכנולוגיית הדפסת תלת-ממד מקלה גם על ייצור התקנים מותאמים אישית הדומים מאוד לחומרת תשלום לגיטימית, מה שהופך את המכשירים המזויפים לקשים יותר לזיהוי.
מכיוון שהמסוף הלגיטימי יכול להמשיך לעבד תשלומים מתחת להתקן המזויף, מתקפה עלולה לעבור ללא הבחנה במהלך פעילות רגילה.
בעוד שהנתונים על מתקפות כיסוי ספציפיות מוגבלים, נתונים רחבים יותר על הונאות כרטיסים מדגישים את חשיבות הערנות. על פי FICO, אירועי פריצה לכרטיסי חיוב שדווחו עלו ב-46% במחצית השנייה של 2024 בהשוואה למחצית הראשונה, בעוד שמספר כרטיסי החיוב שנפרצו עלה ב-30% באותה תקופה.
ככל שקמעונאים מרחיבים את חוויות התשלום העצמי והתשלום ללא השגחה, הגישה הפיזית למסופי תשלום הופכת לשיקול אבטחה חשוב יותר ויותר. מכשירים המוצבים הרחק מהשגחה ישירה של עובדים עלולים ליצור הזדמנויות לעבריינים להתקין או להסיר התקנים מזויפים מבלי לעורר תשומת לב.
אך הפגיעות אינה מוגבלת רק לקופות בשירות עצמי. האופן שבו מכשירי תשלום מוצבים, מנוטרים ומתוחזקים יכול להיות חשוב לא פחות מתכונות האבטחה המובנות בחומרה עצמה.
האתגר הבסיסי הוא פשוט: מסוף תשלום תקין אינו בהכרח מסוף תשלום מאובטח.
עבור קמעונאים המנהלים עשרות, מאות או אלפי מכשירי תשלום, שמירה על אבטחה פיזית בכל מיקום דורשת יותר מאשר בדיקות ויזואליות מזדמנות.
ההשפעה העסקית של התקפות כיסוי (Overlay Attacks)
ההשלכות של פריצה למסוף תשלומים עלולות לחרוג הרבה מעבר לגניבה המיידית של פרטי התשלום.
חשיפה פיננסית ועלויות תיקון: נתוני תשלום גנובים עלולים להוביל לעסקאות הונאה, מחלוקות מול לקוחות וחבויות פיננסיות פוטנציאליות. חקירת חשד לפריצה עשויה לדרוש גם ניתוח פורנזי, החלפת מכשירים, הערכות אבטחה ותיאום מול שותפי התשלום.
שיבוש תפעולי: כאשר עולה חשד לפריצה למסוף, ייתכן שיהיה צורך להוציאו משימוש בזמן שהאירוע נחקר. על הקמעונאים לקבוע אם מכשירים אחרים הושפעו, לארגן החלפות ולהחזיר את היכולת לקבל תשלומים בצורה מאובטחת.
עבור חנויות עם נפח פעילות גבוה, אפילו הפרעה קצרה בקופה עלולה ליצור תורים ארוכים יותר, אובדן הזדמנויות מכירה ולחץ נוסף על העובדים.
אמון הלקוחות ומוניטין המותג: לקוחות מצפים שפרטי התשלום שלהם יהיו מוגנים. אירוע אבטחה עלול לערער את האמון הזה, במיוחד כאשר מידע רגיש נחשף דרך מכשיר שהלקוחות האמינו שהוא בטוח לשימוש.
שיקום האמון עלול לקחת זמן רב משמעותית מאשר פתרון הבעיה הטכנית המיידית.
חובות ציות ואבטחה: חשד לפריצה לנתוני תשלום עלול להפעיל דרישות לחקירה, דיווח ותיקון בהתאם לתקני תעשיית כרטיסי התשלום, כללי רשתות התשלום והחוקים הרלוונטיים.
בהתאם לנסיבות, קמעונאים עלולים לעמוד בפני הערכות נוספות, קנסות כספיים או חובות להוכיח כי יושמו אמצעי תיקון מתאימים.
מדוע אבטחת תשלומים היא עדיפות תפעולית
עבור קמעונאים, אבטחת תשלומים נתפסה באופן מסורתי דרך הפריזמה של מניעת הונאות וציות לתקנים. אך תפקידה רחב מכך.
כל מכשיר תשלום הוא חלק מחוויית הלקוח. כאשר מכשירים אלו נפרצים או מושבתים, ההשלכות משפיעות על יעילות הקופה, על תפעול החנות ועל אמון הלקוחות.
דבר זה הופך את אבטחת התשלומים הפיזית למרכיב חשוב בחוסן התפעולי.
ככל שקמעונאים מציגים פורמטים חדשים של קופה ומנהלים ציי מכשירי תשלום גדולים יותר, הם זקוקים לנהלי אבטחה עקביים המשתרעים על פני מכשירים ומיקומים שונים.
המטרה אינה רק להגיב כשמשהו משתבש. המטרה היא לבסס את הנראות, הבקרות והתהליכים הדרושים כדי לזהות איומים פוטנציאליים בשלב מוקדם ולמזער את השפעתם.
אבטחה צריכה להיות חלק בלתי נפרד מהאופן שבו קמעונאים מנהלים את סביבות התשלום שלהם, ולא פעילות נפרדת.
שלוש דרכים שבהן קמעונאים יכולים להפחית את הסיכון למתקפות כיסוי (overlay attacks)
אף אמצעי אבטחה בודד אינו יכול לבטל לחלוטין את הסיכון להונאות תשלום פיזיות. גישה רב-שכבתית המשלבת חומרה מאובטחת, בדיקות תקופתיות, מודעות עובדים ובקרה מרכזית מספקת בסיס איתן יותר לזיהוי איומים פוטנציאליים ולתגובה עליהם.
להלן שלוש פרקטיקות שקמעונאים יכולים ליישם כדי לחזק את מערך ההגנה שלהם.
1. קביעת נהלי אבטחה פיזית עקביים
בדיקות תקופתיות, מודעות עובדים ובקרה על הגישה למכשירי תשלום הם חיוניים להפחתת הסיכון למתקפות כיסוי.
על קמעונאים לקבוע נהלי בדיקה שגרתיים ולהכשיר עובדים לזהות סימני חבלה, כגון רכיבים רופפים, תוספות לא צפויות, קצוות מורמים או שינויים במראה הטרמינל.
ניהול מלאי מכשירים מדויק ותמונות ייחוס של חומרה מאושרת יכולים לסייע לצוותים לזהות שינויים או החלפות בלתי מורשים.
בקרות גישה פיזיות חשובות באותה מידה. על קמעונאים לאמת את אישורי הטכנאים, לאבטח מכשירים שאינם בשימוש ולתעד שינויים בחומרה.
על העובדים לדעת גם כיצד לדווח על חשד לחבלה, כולל הוצאת הטרמינלים המושפעים משימוש ועדכון צוותי האבטחה או התמיכה הרלוונטיים.
יחד, פרקטיקות אלו הופכות את אבטחת המכשירים הפיזיים לחלק מהפעילות היומיומית, במקום פעילות השמורה רק לאירועי אבטחה.
2. השקעה בטכנולוגיית תשלומים עם הגנות אבטחה מובנות
לא כל טרמינל תשלומים מציע את אותן יכולות אבטחה. בעת מודרניזציה של סביבות התשלום, על קמעונאים לתת עדיפות למכשירים שתוכננו עם הגנות אבטחה פיזיות ולוגיות, כולל חומרה מאושרת PCI, עיצוב עמיד בפני חבלה ועיבוד תשלומים מאובטח.
מכשירי תשלום מסוימים של Verifone, כגון M425 ו-M450, מציעים גם יכולות זיהוי כיסוי שנועדו לסייע באיתור תוספות הונאה. תכונות אלו מספקות שכבת הגנה נוספת מפני חבלה פיזית, ומשלימות את הבדיקות השגרתיות ואת מודעות העובדים.
אף תכונת אבטחה בודדת אינה יכולה לבטל כל איום פיזי. על קמעונאים להבין את היכולות והמגבלות של חומרת התשלום שלהם ולשלב הגנות מבוססות טכנולוגיה עם אמצעי הגנה תפעוליים עקביים.
3. הקמת מערך מרכזי לנראות מכשירים ותגובה לאירועים
עבור קמעונאים הפועלים במספר מיקומים, ניהול אבטחת התשלומים הופך למורכב יותר ללא בקרה עקבית.
יכולות ניהול מכשירים חזקות מסייעת לצוותי ה-IT והתפעול לשמור על נראות מלאה של מערך התשלומים, לעקוב אחר הגדרות המכשירים, להטמיע עדכונים נתמכים ולזהות חריגות תפעוליות מסוימות.
יכולות אלו נועדו להשלים, ולא להחליף, בדיקות פיזיות ונהלי אבטחה קיימים.
על קמעונאים להחזיק בתוכנית תגובה מתועדת למקרה של חשד לפגיעה במכשיר, הכוללת הנחיות להוצאת מסופים מושפעים משימוש, שמירה על ראיות, עדכון הגורמים הרלוונטיים וחידוש קבלת תשלומים מאובטחת.
ככל שהצוותים יצליחו לתאם תגובה מהירה יותר, כך הם יהיו ערוכים טוב יותר לצמצום שיבושים ולהגנה על הלקוחות.
הטמיעו אבטחת תשלומים בכל חוויית קופה
מתקפות שכבה (Overlay attacks) חושפות פער משמעותי באבטחת התשלומים הקמעונאיים: מסוף יכול להיראות תקין לחלוטין בעוד שלמותו המבנית נפגעה.
ככל שסביבות הקופה הופכות למגוונות ומבוזרות יותר, קמעונאים זקוקים לגישה רב-שכבתית המשלבת טכנולוגיית תשלומים מאובטחת, מודעות עובדים, נהלי אבטחה פיזיים ופיקוח עקבי על כל מערך התשלומים.
Verifone מסייעת לקמעונאים לבנות סביבות תשלום מאובטחות ואמינות באמצעות טכנולוגיית תשלומים שתוכננה לעמוד בדרישות המסחר המודרני.
כי אבטחת העסקה היא רק חלק מהמשוואה. הגנה על המכשיר שבו היא מתחילה חשובה לא פחות.
אמצו גישה רב-שכבתית לאבטחת תשלומים
הגנה על מכשירי תשלום היא רק חלק מאבטחת חוויית הקופה. עיינו ב- אינפוגרפיקה בנושא שיטות עבודה מומלצות לאבטחת תשלומים בחנות כדי לגלות תשע שכבות הגנה המסייעות לשמור על עסקאות, מכשירים ונתוני תשלום רגישים.
אודות Verifone

More articles like this
אמון שמחזיר לקוחות: למה תשלום מאובטח הוא הבסיס לנאמנות
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

שיחה עם המנכ״ל שלנו: עתיד ההמסחר והתשלומים ללא גבולות
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

ניתוח דוחות ו-BI
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.